


Telset.id – FBI berhasil membongkar lebih dari 40 laptop farm milik Korea Utara di Texas dan menyita lebih dari 200 perangkat. Operasi ini menjadi pukulan terbaru terhadap skema pekerja IT palsu asal Korea Utara yang selama ini menyusup ke perusahaan Amerika Serikat, dengan CrowdStrike membantu proses identifikasi dan penghentian jaringan tersebut.
Menurut laporan The New York Times, belum ada penangkapan dalam operasi ini. Otoritas memilih bergerak cepat untuk melumpuhkan operasi alih-alih menunggu jaksa mengajukan dakwaan terhadap pihak-pihak yang terlibat. Meski demikian, pihak berwenang memperingatkan bahwa mereka yang tetap terlibat dalam penipuan kerja jarak jauh ini masih bisa menghadapi hukuman pidana.
Skema ini menjadi sumber pendapatan penting bagi Korea Utara di tengah sanksi ekonomi yang membelit negara itu. Dilaporkan bahwa Pyongyang meraup sekitar $500 juta per tahun dari praktik ini, yang menyasar mulai dari startup hingga perusahaan Fortune 500.
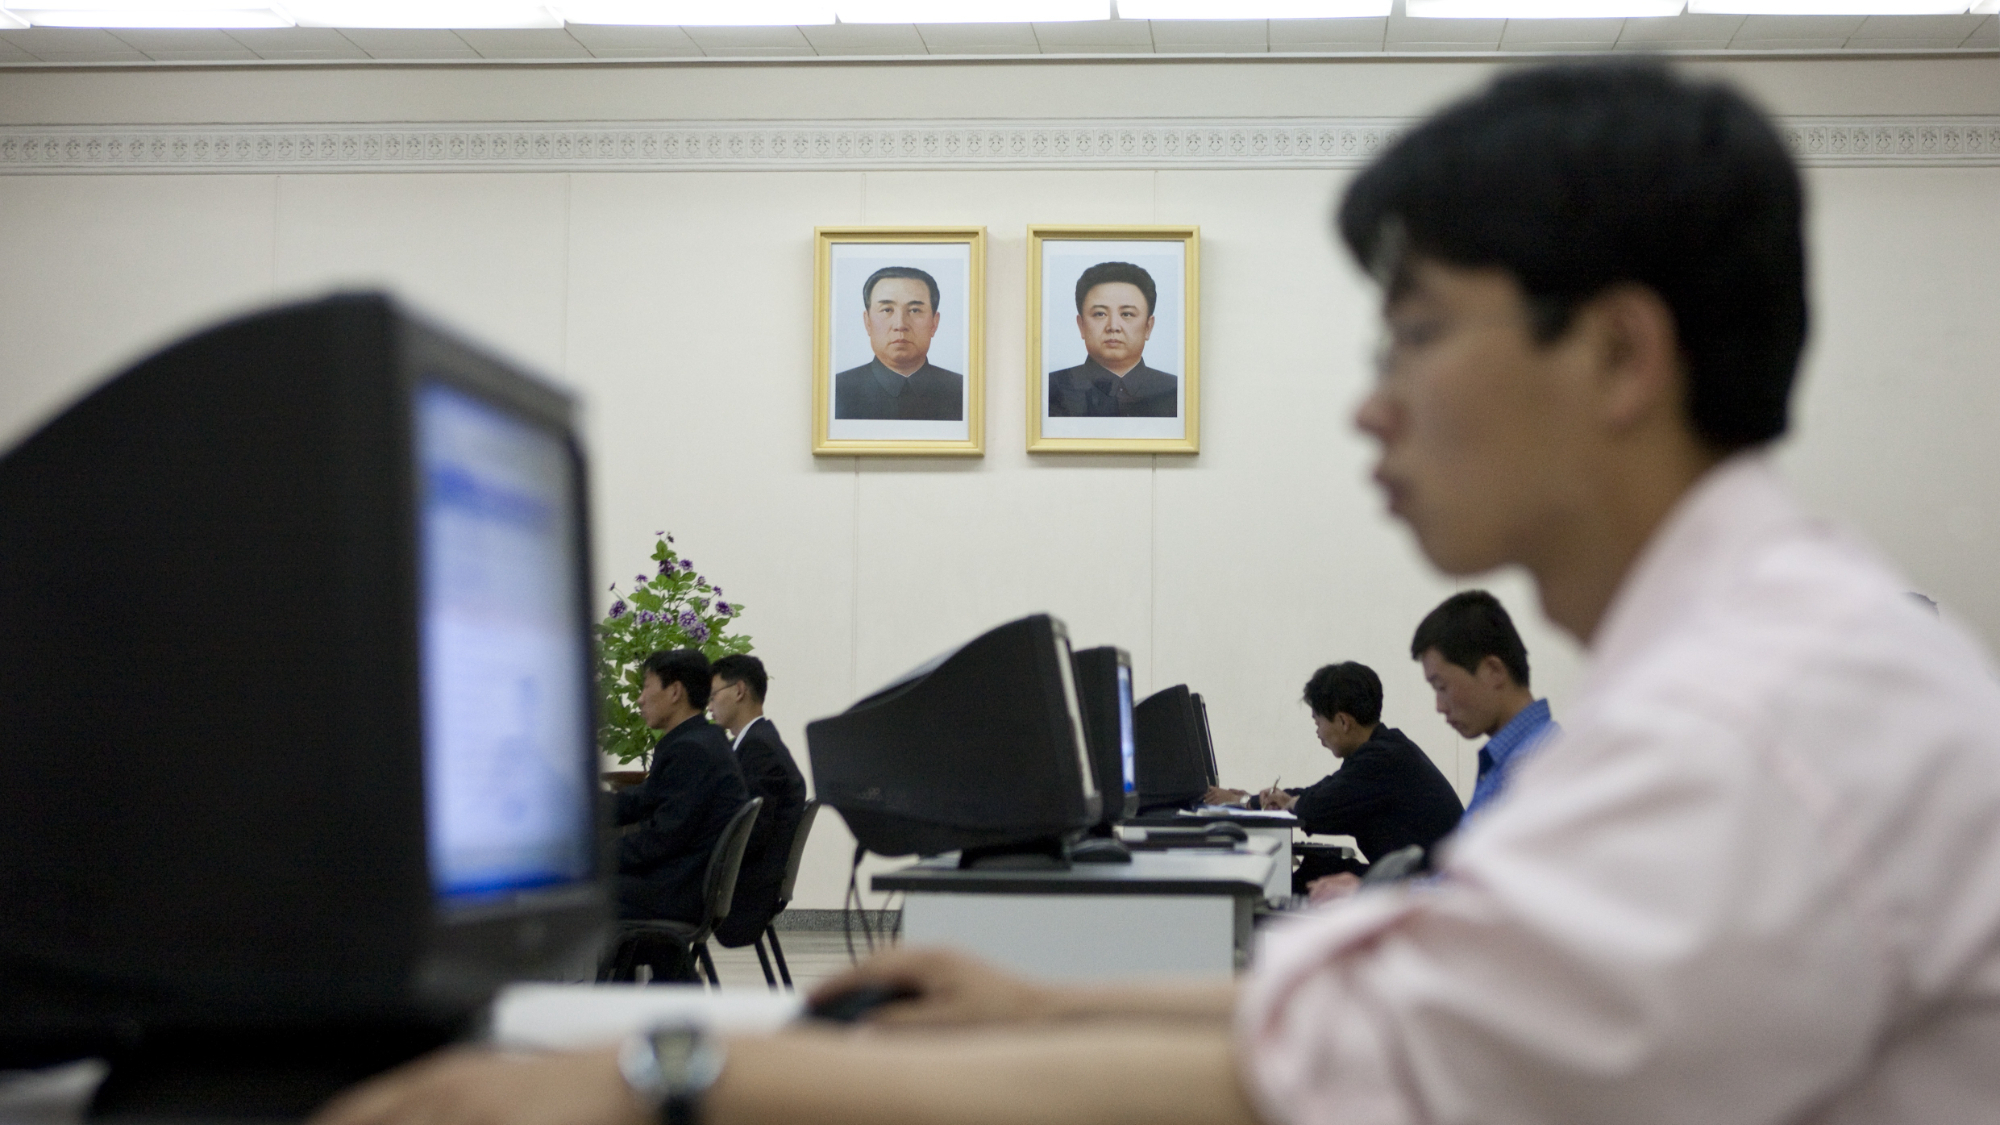
Bagaimana Laptop Farm Ini Beroperasi
Keberadaan laptop farm bergantung pada sosok fasilitator. Mereka adalah orang-orang yang berbasis di Amerika Serikat dan membantu melewati prosedur keamanan dengan menampung laptop kerja yang dikirim perusahaan kepada pekerja IT Korea Utara palsu. Tujuannya agar perangkat tersebut tampak berada di dalam negeri Amerika Serikat.
Meski awalnya tampak seperti cara mudah mencari uang, keterlibatan para fasilitator lama-kelamaan menjadi semakin rumit seiring berjalannya operasi. Adam Meyers, yang memimpin operasi kontra-adversari CrowdStrike, menyatakan bahwa skema ini “meningkat baik dari sisi prevalensi maupun kompleksitas.” Ia juga menyebut sulit mengetahui seberapa luas masalah ini sebenarnya, dan meski CrowdStrike mengidentifikasi rata-rata dua kasus baru setiap hari pada bulan lalu, jumlah itu kemungkinan hanya puncak gunung es.
Sejumlah kasus sebelumnya menunjukkan bagaimana infiltrasi ini bisa terendus. Departemen TI Amazon pernah menangkap seorang penyusup asal Korea Utara setelah mendeteksi jeda input keyboard sebesar 110ms, yang membocorkan lokasi jauh pelaku. Deteksi semacam ini menjadi salah satu cara perusahaan mengungkap pekerja remote palsu yang sebenarnya beroperasi dari luar Amerika Serikat.
Penindakan terhadap skema ini bukan hal baru. Sejak tahun lalu, Amerika Serikat telah menutup 29 laptop farm Korea Utara yang tersebar di 16 negara bagian. Jaringan-jaringan itu memfasilitasi penempatan pekerja IT Korea Utara di lebih dari seratus perusahaan Amerika Serikat.

Vonnis dan Dakwaan yang Menyusul
Tekanan hukum terhadap pihak-pihak yang terlibat terus berlanjut. Empat warga Amerika Serikat dan seorang warga negara Ukraina dinyatakan bersalah atas penipuan semacam ini pada November 2025. Departemen Kehakiman Amerika Serikat juga membuka dakwaan terhadap dua warga Amerika Serikat dan 10 warga Korea Utara yang berbasis di China.
Jaksa menyatakan bahwa kelompok terakhir menipu lebih dari $3 juta dari 70 perusahaan selama enam tahun, terhitung sejak 2019. Identitas dua individu lain yang terlibat dalam kasus ini masih disegel.
Meski sejumlah jaringan telah ditutup sejak tahun lalu, tantangan bagi otoritas dan perusahaan keamanan belum surut. Skema pekerja IT palsu Korea Utara tetap menjadi ancaman yang menyasar perusahaan lintas skala, dari startup hingga korporasi besar, dengan fasilitator di Amerika Serikat sebagai simpul yang membuat operasi ini terus berjalan.
Bagi perusahaan, kasus ini menegaskan pentingnya verifikasi ketat terhadap pekerja remote dan pemantauan anomali teknis pada perangkat kerja. Sementara bagi otoritas, langkah cepat tanpa menunggu dakwaan menjadi sinyal bahwa penindakan akan terus dilakukan selama skema ini masih mengancam perusahaan Amerika Serikat.
[QTY]
1500


Komentar
Belum ada komentar.