


Telset.id – Salt Typhoon mengalihkan fokus serangannya ke Amerika Latin dan menargetkan delapan negara sekaligus, yaitu Argentina, Ekuador, Guatemala, Honduras, Panama, Peru, Puerto Rico, dan Venezuela. Perubahan arah ini diungkap peneliti keamanan siber ESET yang mencatat sekitar 90% dari seluruh aktivitas terbaru Salt Typhoon sepanjang pertengahan 2025 hingga 2026 dikerahkan khusus untuk kawasan tersebut. Kelompok yang disebut ESET dengan nama FamousSparrow ini sebelumnya dikenal menyerang perusahaan telekomunikasi besar dan lembaga pemerintah di dunia barat setidaknya sejak 2019.
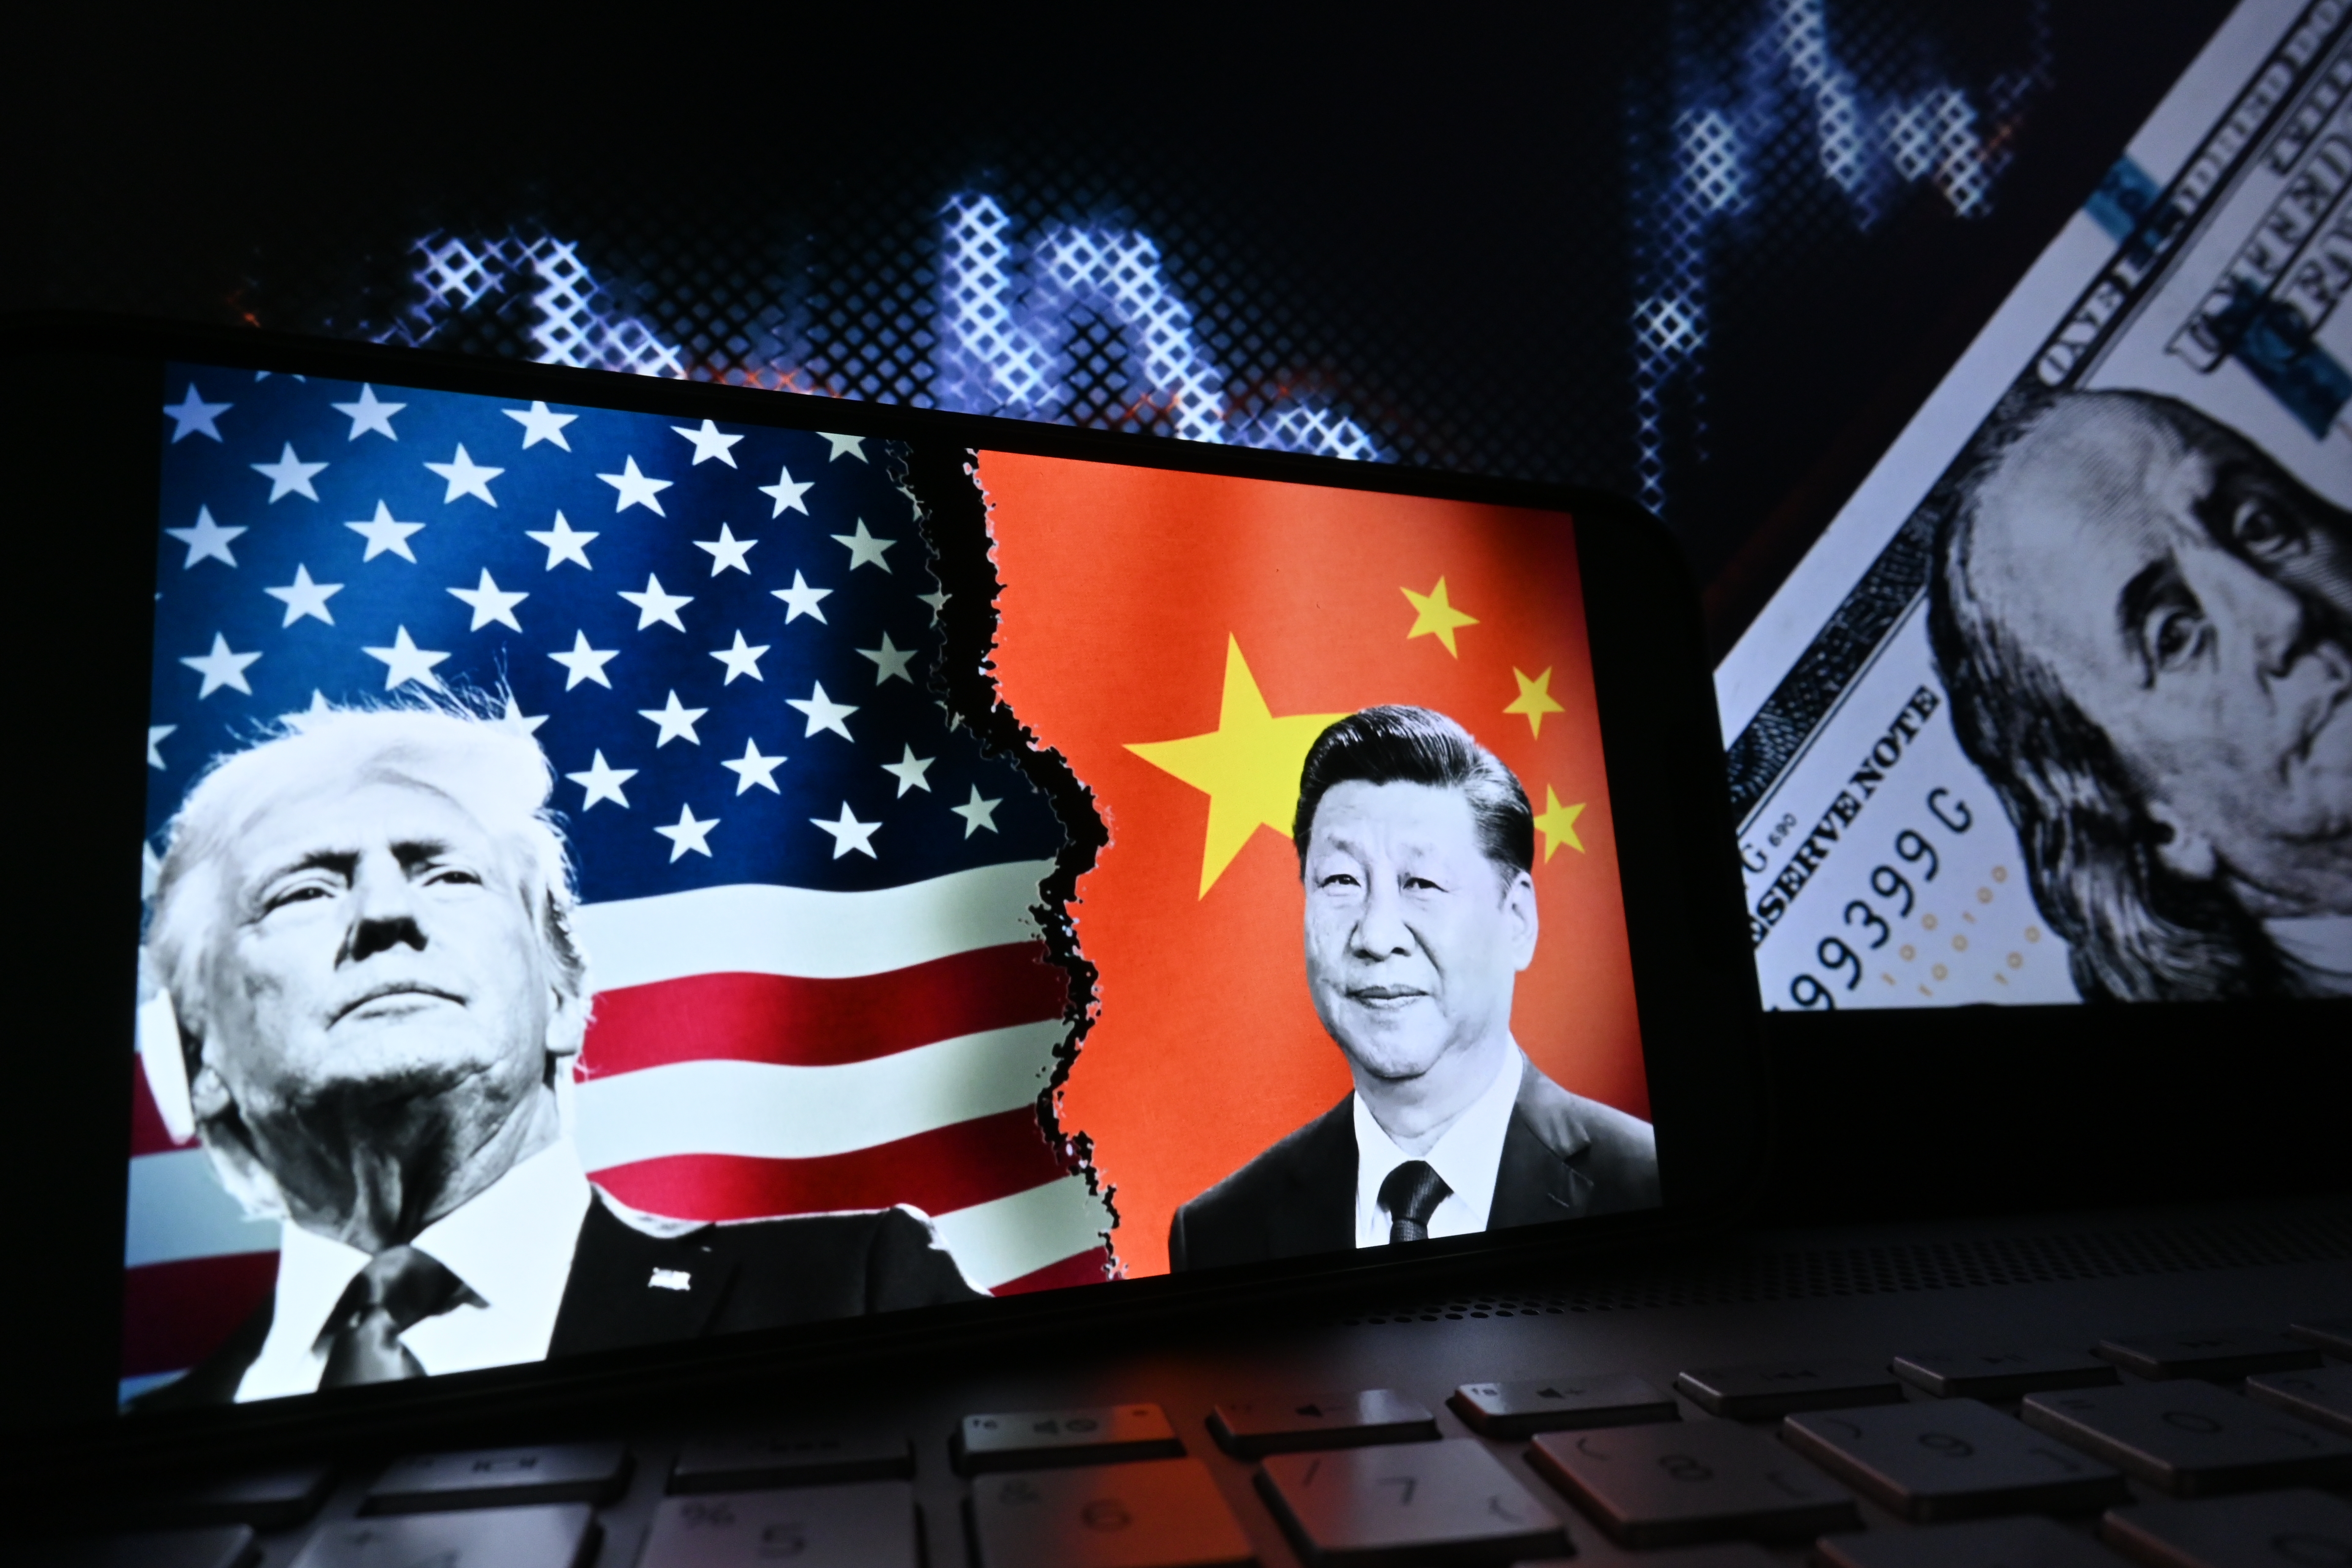
ESET menilai pergeseran target Salt Typhoon sebagai respons terhadap kebijakan Amerika Serikat di bawah pemerintahan kedua Donald Trump. Menurut peneliti, langkah tersebut berkaitan dengan upaya China memantau dan mengantisipasi reaksi pemerintah lokal terhadap tekanan AS yang sedang berlangsung. Temuan ini menjadi salah satu perkembangan terbaru dalam persaingan teknologi antara Amerika Serikat dan China, sejalan dengan dinamika yang juga terlihat pada serangan distilasi model AI yang sempat mencuat sebelumnya.
Dalam operasinya di Amerika Latin, Salt Typhoon terlihat menyebarkan malware baru berupa backdoor bernama SparroWocky. Backdoor tersebut dilengkapi sekitar 30 perintah, termasuk pembuatan profil sistem, eksfiltrasi file, dan pengambilan tangkapan layar. Kombinasi kemampuan itu memungkinkan kelompok tersebut melakukan pemetaan sistem sekaligus pengawasan terhadap perangkat yang berhasil disusupi.
Skema Trident Loader untuk Hindari Deteksi
ESET mengungkap bahwa backdoor SparroWocky dikirim melalui skema trident loader yang terdiri dari tiga komponen: sebuah executable yang sah, sebuah DLL berbahaya, dan sebuah file yang berisi malware terenkripsi. Dengan melakukan side-loading terhadap DLL tersebut, pelaku dapat menyebarkan malware tanpa terdeteksi. Teknik ini membuat proses infeksi berjalan di balik aplikasi yang tampak legal sehingga lebih sulit dikenali oleh sistem keamanan.
Metode penyebaran semacam ini menegaskan bahwa Salt Typhoon tidak hanya mengandalkan volume serangan, tetapi juga rekayasa teknis untuk menembus pertahanan. Pola serupa pernah menjadi sorotan dalam sejumlah laporan keamanan siber, termasuk temuan terkait penyelundupan chip AI Nvidia ke China yang menunjukkan betapa cairnya batas antara kepentingan teknologi dan keamanan negara.
Kehadiran malware buatan China di kawasan Amerika Latin dinilai ESET sebagai kejadian langka. Meski negara-negara di kawasan itu tidak dapat dikategorikan sebagai sekutu terbuka China, pengaruh China di Amerika Latin terbilang kuat, baik secara ekonomi maupun diplomatik. ESET menyoroti bahwa tekanan AS terhadap kawasan tersebut berpotensi mengancam berbagai investasi jangka panjang China yang telah dibangun selama satu dekade terakhir di sektor energi, pertambangan, dan telekomunikasi.
“Masa jabatan kedua Donald Trump membawa penegasan agresif atas kepentingan AS di Amerika Latin, yang mengancam berbagai investasi jangka panjang yang telah dibina China di seluruh benua selama dekade terakhir, di bidang seperti energi, pertambangan, dan telekomunikasi,” ujar ESET dalam pernyataannya. “Kami menduga aktivitas FamousSparrow ditujukan untuk membantu China memantau dan mengantisipasi reaksi pemerintah lokal terhadap tekanan AS saat ini.”
Baca Juga:
Delapan Negara dan Implikasi Keamanan Regional
Daftar negara yang menjadi sasaran Salt Typhoon mencakup Argentina, Ekuador, Guatemala, Honduras, Panama, Peru, Puerto Rico, dan Venezuela. Rentang geografis yang luas ini menunjukkan bahwa operasi Salt Typhoon tidak terbatas pada satu atau dua negara, melainkan menyebar ke berbagai titik di Amerika Latin dan Karibia. Puerto Rico, sebagai wilayah Amerika Serikat, turut masuk dalam daftar tersebut.
ESET menegaskan bahwa sekitar 90% aktivitas Salt Typhoon dalam periode yang diamati difokuskan pada kawasan ini. Angka itu menandakan bahwa Amerika Latin kini menjadi prioritas utama kelompok tersebut, menggantikan pola serangan sebelumnya yang menyasar perusahaan telekomunikasi dan lembaga pemerintah di dunia barat. Perubahan prioritas ini menjadikan Amerika Latin sebagai salah satu medan paling aktif dalam peta ancaman siber global saat ini.
Dari sisi teknis, kemampuan SparroWocky untuk membuat profil sistem, mengeksfiltrasi file, dan mengambil tangkapan layar menempatkannya sebagai alat pengintaian yang cukup lengkap. Ketiga fungsi itu mendukung kebutuhan pengumpulan informasi secara berkelanjutan, bukan sekadar akses sesaat. Dengan sekitar 30 perintah yang tersedia, operator backdoor memiliki fleksibilitas untuk menyesuaikan tindakan sesuai kondisi jaringan yang disusupi.
Skema trident loader yang digunakan juga memperlihatkan perhatian pada aspek penyamaran. Komponen executable yang sah membuat proses infeksi tampak sebagai bagian dari aktivitas normal sistem, sementara DLL berbahaya dan file terenkripsi memastikan muatan utama tidak mudah dikenali. Pendekatan berlapis ini menjadi salah satu alasan mengapa operasi semacam itu sulit dideteksi sejak awal.
Bagi pengguna dan organisasi di kawasan yang terdampak, temuan ESET menegaskan pentingnya pemantauan terhadap aktivitas tidak wajar pada perangkat dan jaringan. Peneliti keamanan terus melacak pergerakan Salt Typhoon sejak 2019, dan perkembangan terbaru ini menambah panjang daftar operasi siber yang berkaitan dengan ketegangan geopolitik antara Amerika Serikat dan China.
ESET menyimpulkan bahwa aktivitas Salt Typhoon di Amerika Latin kemungkinan besar bertujuan membantu China memantau dan mengantisipasi reaksi pemerintah lokal terhadap tekanan AS. Dengan cakupan delapan negara dan dominasi 90% aktivitas, operasi ini menjadi salah satu contoh paling jelas bagaimana persaingan geopolitik kini berlangsung di ranah siber. Perkembangan situasi di kawasan tersebut akan terus menjadi perhatian para peneliti keamanan sepanjang 2026.


Komentar
Belum ada komentar.