


Telset.id – Peretas berhasil membobol sistem pendingin atau cold storage milik French Blood Establishment (EFS) di tiga lokasi pada Senin lalu. Serangan ini membuat suhu unit penyimpanan darah dinaikkan hingga tingkat “excessively high levels” atau sangat tinggi, mengancam stok produk darah yang vital bagi layanan kesehatan di Prancis.
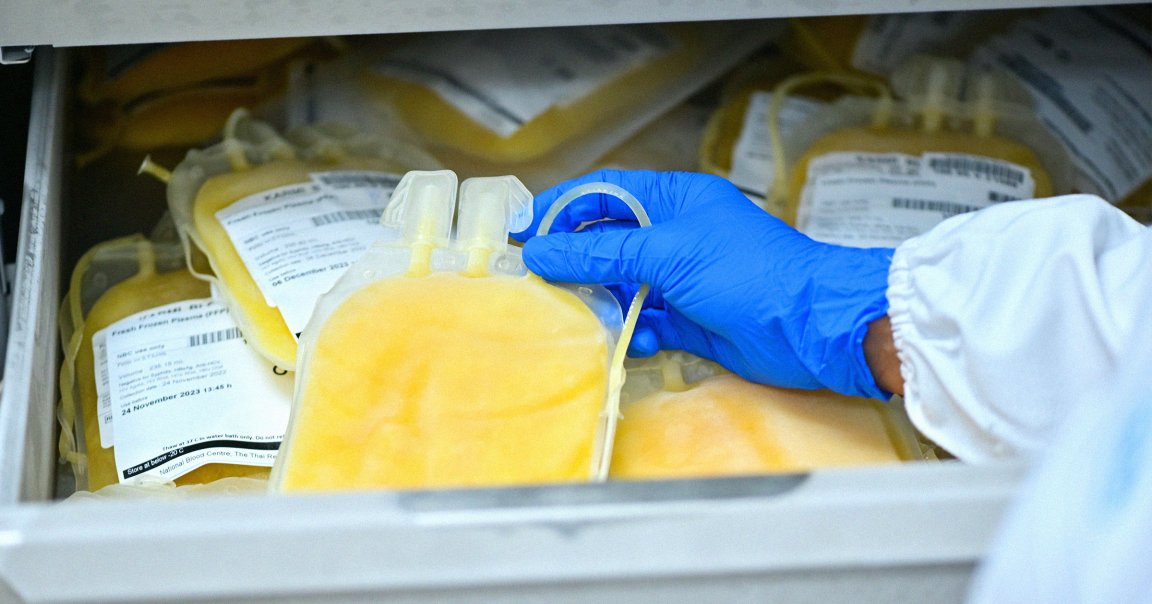
Insiden ini menjadi bagian dari gelombang serangan siber yang menyasar infrastruktur pendingin di Eropa. EFS menegaskan bahwa serangan tersebut menargetkan Coolword, penyedia sistem refrigerasi, sehingga bank darah menjadi korban yang terkena dampak. “Unit cold storage ini — yang berada di lokasi persiapan dan distribusi EFS — digunakan untuk menyimpan produk darah sebelum dikirim ke fasilitas kesehatan, serta sampel yang ditujukan untuk biobank EFS,” ujar EFS dalam pernyataannya seperti dikutip CNBC.
Meski tidak ada sampel darah yang hilang, situasinya sempat sangat kritis. Sistem pengawasan bank darah langsung diaktifkan sehingga peralatan yang terdampak bisa dikendalikan, atau dalam beberapa kasus dimatikan, sebelum panas merusak stok darah. Sampel kemudian dipindahkan dengan cepat ke fasilitas lain. Kementerian Kesehatan Prancis menyatakan bahwa “situasi kini terkendali dan dipantau secara ketat,” lapor Reuters. “Keamanan pasokan darah tetap terjaga berkat sistem pemantauan dan alarm fasilitas, serta langkah pencegahan yang segera diterapkan.”
Serangan terhadap EFS terjadi bersamaan dengan serangan lain pada supermarket di Eropa pada hari yang sama. Dalam insiden tersebut, peretas menaikkan suhu termostat hingga 122 derajat Fahrenheit, merusak makanan. Beberapa jaringan makanan besar terdampak, termasuk Carrefour yang menyatakan 80 lokasinya terkena serangan. Di banyak kasus, manipulasi tidak terdeteksi hingga terlambat, menyebabkan kerugian makanan senilai jutaan euro dan bahkan memicu kebakaran di sejumlah lokasi.
Baca Juga:
Serangan pada bank darah ini muncul hanya dua minggu setelah peretas membajak sistem kulkas dan freezer ratusan supermarket di Prancis dan sebagian Eropa. Pelaku pada semua serangan masih belum diketahui. Namun, mengingat kesamaan pola yang terlibat, muncul dugaan bahwa insiden-insiden tersebut saling berkaitan. Kerentanan yang dieksploitasi disebut terkait dengan celah pada perangkat lunak pengendali refrigerasi yang disediakan Danfoss. Sebagian kulkas yang diserang dalam gelombang baru pada Senin juga menggunakan perangkat lunak Danfoss.
Insiden ini memperlihatkan bahwa sistem operasional yang terhubung ke jaringan, termasuk peralatan pendingin berskala industri, menjadi permukaan serangan yang nyata. Serangan terhadap EFS tidak hanya menyoroti kerentanan perangkat lunak pengendali refrigerasi, tetapi juga pentingnya sistem pemantauan dan alarm sebagai lapisan pertahanan terakhir. Ketika suhu unit penyimpanan bisa diubah dari jarak jauh, deteksi dini menjadi penentu apakah stok darah bisa diselamatkan atau tidak.
Pola serangan yang menargetkan penyedia pihak ketiga juga menjadi perhatian. EFS bukan target langsung, melainkan terkena dampak karena menggunakan layanan Coolword. Model ancaman seperti ini membuat organisasi di sektor kesehatan rentan meski sistem internal mereka sendiri tidak dibobol. Ketergantungan pada vendor sistem refrigerasi menghadirkan risiko yang tidak selalu berada dalam kendali penuh operator bank darah.
Di sisi lain, gelombang serangan terhadap supermarket di Eropa menunjukkan dampak ekonomi yang nyata. Kerugian makanan senilai jutaan euro dan insiden kebakaran di beberapa lokasi menandakan bahwa manipulasi suhu jarak jauh dapat menyebabkan kerusakan fisik, bukan sekadar gangguan digital. Hal ini menegaskan bahwa serangan siber terhadap sistem operasional memiliki konsekuensi langsung terhadap aset fisik dan layanan publik.
Hingga kini, identitas pelaku di balik serangan terhadap EFS dan supermarket di Eropa belum terungkap. Namun, kesamaan modus dan keterkaitan dengan kerentanan perangkat lunak Danfoss menjadi petunjuk awal bagi penyelidikan. Kementerian Kesehatan Prancis memastikan situasi terkendali, sementara EFS menegaskan bahwa keamanan pasokan darah tetap terjaga berkat sistem pemantauan, alarm, dan langkah pencegahan yang segera diterapkan.
Bagi sektor kesehatan dan industri yang bergantung pada sistem pendingin terhubung jaringan, insiden ini menjadi pengingat bahwa keamanan perangkat operasional tidak bisa diabaikan. Serangan terhadap infrastruktur pendingin menunjukkan bahwa peretas dapat memanfaatkan celah pada perangkat lunak vendor untuk menimbulkan dampak yang jauh melampaui sistem yang dibobol. Seperti halnya tren kode rentan yang meningkat, keamanan perangkat lunak pengendali perangkat fisik menjadi titik kritis yang perlu diperhatikan.
Serangan ini juga menambah daftar panjang insiden siber yang menyasar infrastruktur penting di Eropa. Dari bank darah hingga supermarket, targetnya bukan data, melainkan sistem fisik yang mengendalikan suhu dan penyimpanan. Ketika peretas dapat mengubah termostat dari jarak jauh, dampaknya tidak lagi abstrak, melainkan berpotensi merusak stok medis dan pasokan pangan. Situasi di Prancis kini terkendali, tetapi insiden ini meninggalkan pertanyaan tentang seberapa aman sistem pendingin industri yang terhubung ke jaringan.
[ META_DESCRIPTION ]
Peretas naikkan suhu freezer bank darah EFS Prancis hingga level sangat tinggi. Stok darah sempat terancam, situasi kini terkendali.


Komentar
Belum ada komentar.